Noticieros
Parlamento vietnamita debate ampliar el plazo de prescripción de sanciones administrativas
La Asamblea Nacional de Vietnam debatió hoy una propuesta para ampliar a dos o tres años el plazo de prescripción de las sanciones administrativas en determinados sectores y elevar las multas máximas a 1.500 millones de dongs (58,2 mil dólares) para las personas físicas y 3.000 millones para las organizaciones.
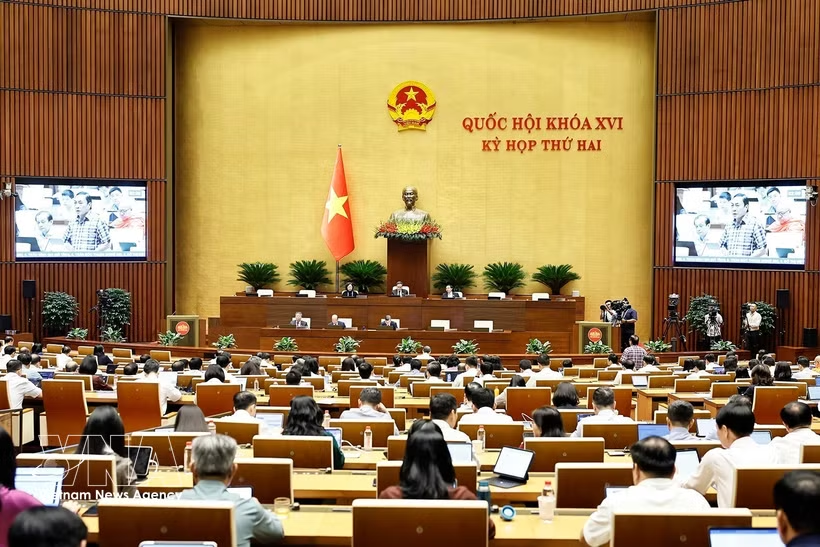
El contenido figura en el proyecto de Ley de Tratamiento de Infracciones Administrativas (modificada), examinado durante una sesión plenaria del segundo período de sesiones de la XVI Legislatura. El texto consta de seis capítulos y 128 artículos, y establece límites máximos específicos para las multas en cada sector.
Al examinar la propuesta, la Comisión de Asuntos Jurídicos y Judiciales de la Asamblea Nacional consideró necesario revisar la ampliación del plazo de prescripción y diferenciar claramente los sectores en los que se permitiría prolongarlo. Según la comisión, debe garantizarse que las infracciones administrativas se detecten y prevengan oportunamente y que las sanciones se impongan con rapidez.
La comisión también advirtió que ampliar a tres años el plazo —que podría llegar a cuatro en los casos de infracciones remitidas por los órganos encargados de los procedimientos judiciales— reduciría la distancia jurídica respecto al plazo de prescripción de cinco años aplicable a los delitos menos graves, según el Código Penal. Esta cuestión exige un examen riguroso para evitar que se difumine la distinción entre la responsabilidad administrativa y la penal.
En la misma sesión, los diputados debatieron otros dos proyectos: la Ley de Seguridad de Datos y la Ley de Identificación y Autenticación Electrónica.
El borrador de Ley de Seguridad de Datos establece cinco niveles de riesgo. Los responsables deberán determinar el nivel correspondiente, aplicar medidas de protección proporcionales y asumir la responsabilidad por su clasificación, bajo un mecanismo basado principalmente en la supervisión posterior.
Los responsables de datos de nivel 3 o superior estarán obligados a realizar evaluaciones de impacto y auditorías periódicas de seguridad. Los sistemas de procesamiento de datos de niveles 4 y 5 también deberán someterse a una evaluación conforme a la normativa vigente. Las medidas de protección abarcarán todo el ciclo de vida de los datos, desde el diseño del sistema hasta su destrucción.
En materia de investigación, desarrollo y aplicación de la inteligencia artificial (IA), el proyecto exige controlar el origen y garantizar la integridad de los datos de entrenamiento y los datos derivados, prevenir su contaminación intencionada y la extracción no autorizada, así como asegurar la intervención y el control humanos en los procesos de toma de decisiones automatizadas conforme a la ley.
Respecto a la transferencia y el procesamiento transfronterizo, los datos de niveles 1 y 2 quedarán exentos de los procedimientos previstos en la ley cuando se transfieran al extranjero. Para los de nivel 3, sus responsables deberán realizar una autoevaluación y conservar la documentación correspondiente, mientras que la transferencia de datos de niveles 4 y 5 requerirá una evaluación y autorización previas de las autoridades competentes.
El proyecto también regula el suministro de datos a petición de entidades extranjeras, las responsabilidades de los proveedores de servicios transfronterizos y la integración de las evaluaciones de seguridad de datos en los procedimientos vigentes de inversión y transferencia de tecnología./.