НОВОСТИ
Вторая сессия НС XVI созыва: управление рисками по уровням и обеспечение безопасности данных на протяжении всего их жизненного цикла
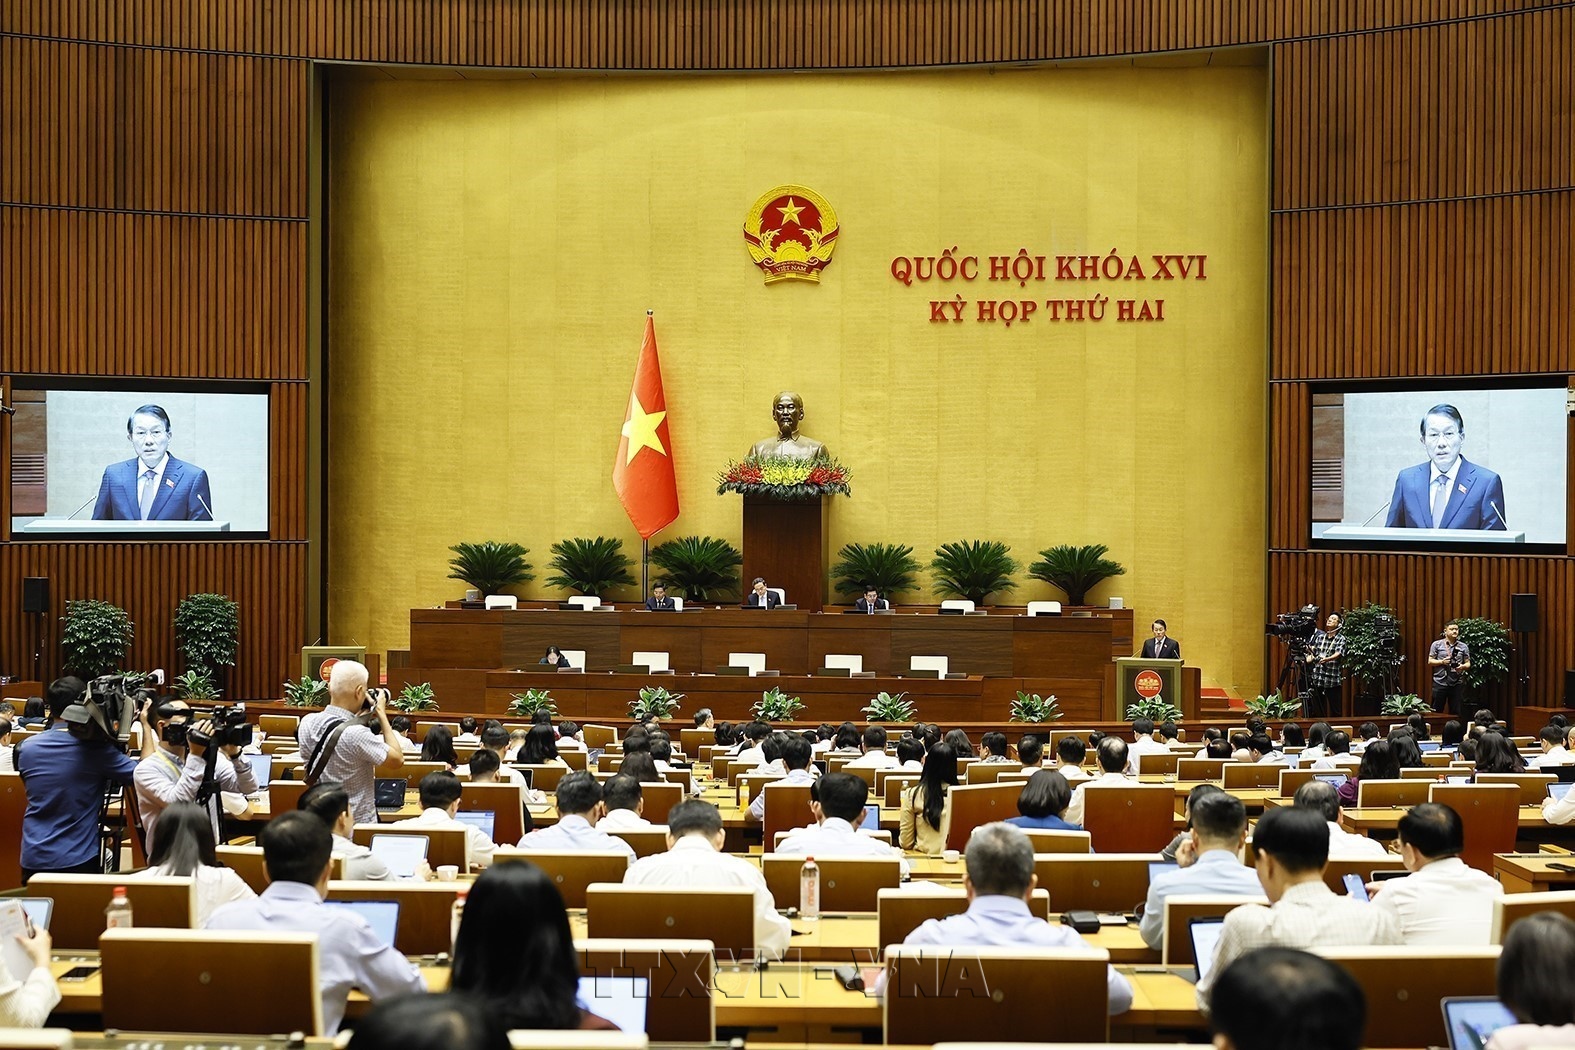
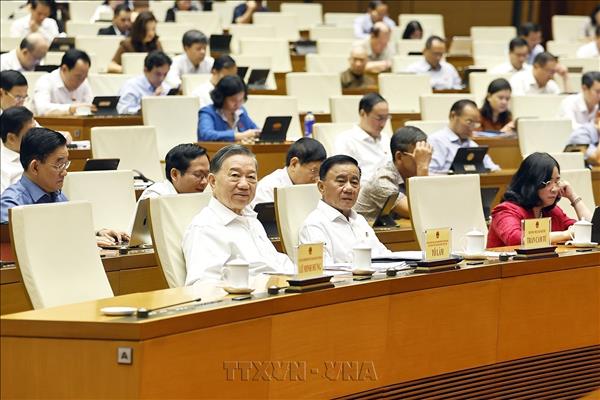
Вторая сессия Национального собрания XVI созыва. Фото: ВИА
Затем НС обсудило на пленарном заседании проект Закона о внесении изменений и дополнений в отдельные положения Закона об измерениях.
В оставшееся время утреннего заседания депутаты НС обсудили в группах законопроекты о внесении изменений и дополнений в отдельные положения Закона об управлении и использовании оружия, взрывчатых веществ и вспомогательных средств, а также Закона о пожарной безопасности, тушении пожаров, поиске и спасении; и «О защите важных объектов, связанных с национальной безопасностью».
В ходе дневного заседания депутаты НС обсудили в группах законопроекты «О безопасности данных», «Об электронной идентификации и аутентификации» и «Об административных правонарушениях» (в новой редакции).
Разработка Закона о безопасности данных направлена на законодательное закрепление установок Партии по защите Отечества в киберпространстве и развитию цифровой экономики. В этой связи обеспечение безопасности данных определяется как насущная необходимость, которая должна учитываться на всех этапах национальной цифровой трансформации.
Законопроект состоит из 6 глав и 29 статей и комплексно регулирует вопросы – от общих принципов до конкретных механизмов защиты, ресурсов, необходимых для обеспечения безопасности данных, и государственного управления в данной сфере. Ключевые положения предусматривают четкое разграничение сферы регулирования, управление рисками по уровням, обеспечение безопасности данных на протяжении всего их жизненного цикла, заблаговременное предупреждение инцидентов и реагирование на них, а также создание условий для развития технологий, инфраструктуры и кадрового потенциала в области безопасности данных.
Одним из важных положений законопроекта является четкое определение сферы его регулирования, принципов применения законодательства и границ его взаимодействия с соответствующими отраслевыми законами, что призвано обеспечить единство и согласованность правовой системы.
В частности, законопроект разграничивает соответствующие сферы правового регулирования: принципы и условия обработки персональных данных, а также права субъектов персональных данных регулируются законодательством о защите персональных данных; деятельность по формированию, управлению, использованию, обмену и классификации данных с учетом степени их важности осуществляется в соответствии с законодательством о данных; защита кибербезопасности информационных систем регулируется законодательством о кибербезопасности. При этом обеспечение безопасности самих данных на протяжении всего их жизненного цикла регулируется Законом о безопасности данных.
Законопроект предусматривает пять уровней риска для безопасности данных – от уровня 1 (самый низкий) до уровня 5 (самый высокий). Уровень риска определяется исходя из вероятности возникновения инцидента и степени возможного ущерба для обороны, национальной безопасности, общественного порядка и безопасности, а также законных прав и интересов организаций и физических лиц.
Чем выше уровень риска, связанного с данными, тем строже требования к их защите. В отношении данных уровней 1 и 2 законопроект практически не предусматривает возникновения административных процедур. Начиная с уровня 3 владельцы данных обязаны проводить оценку воздействия и периодический аудит. Для данных уровней 4 и 5 экспертиза проводится одновременно с оценкой кибербезопасности до ввода системы в официальную эксплуатацию.
Законопроект также закрепляет подход, предусматривающий обеспечение безопасности данных на протяжении всего их жизненного цикла – от сбора, хранения, обработки и передачи до уничтожения. Кроме того, устанавливается строгий контроль за трансграничной передачей и обработкой данных с дифференциацией требований в зависимости от уровня риска, что направлено на защиту национального цифрового суверенитета.